坑爹新骗术:二维码刷单
番茄系统家园 · 2022-03-09 23:47:00
现在生活在城里的年轻人,身上不带钱包太正常了。这群扫码达人的日常大概是:
路人甲:美女,扫个码呗?成为我家会有礼品送哦!
女主角:好呀好呀!
路人乙:美女,扫这个吃饭可以打折哦~
女主角:好的。
路人丙:美女修眉吗?扫个码填写下资料就免费修眉哦!
女主角:好哇好哇!
路人……X:美……
女主角:不用说了,拿出码来,我扫,有什么优惠呢?
……
然而这些看起来似乎很正常的扫码背后如果暗藏着杀机……
套路啊!二维码刷单是个坑
消息,最近做生意几十年的王女士
其中有条来自贵州的信息,“大骗子,你们骗一个穷学生的钱就不会觉得良心不安吗,做什么不好偏做这种勾当,你们骗的都是别人的血汗钱,都是别人的生活费,你们骗去后用着心安吗,大骗子....”
此时,姑娘发现自己账户里的钱不翼而飞,王萱称必须刷够3笔才能得到报酬,在姑娘拒绝并要求其退钱时把她拉进黑名单。
实际上,只要在
这简直太猖狂了,只有你想不到,没有骗子做不到。
扫一扫诈骗?花招多着呢
俗话说人红是非多,自从二维码火起来后不少人忍不住拿它做起了文章,无论是前段时间火遍朋友圈的腾讯公益活动链接,被替换二维码,还是最近的刷单二维码等手段,不少恶意二维码的存在只要扫一扫就会“中毒”。
而目前,我国广泛使用的二维码为源于日本的快速响应码(QR码),QR码没有在国内申请专利,采取了免费开放的市场策略,即谁都可以通过网络下载二维码生成,生成所需的二维码。
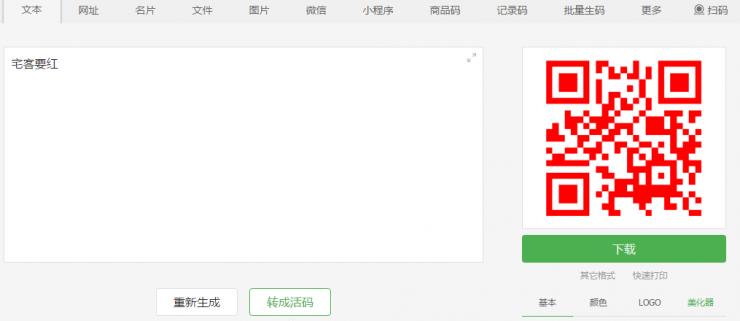
这简直是把本秘笈光明正大放在外面,谁瞅两眼都能比划个一招半式。
第一种即
第二种是HTML/JS混合代码,这是由于很多二维码软件提供了所谓的智能内容感知和识别,调用了浏览器解释引擎去承载和处理这些代码,实质上就是给“病毒”提供了“温床”,所以会“中毒”。但就已知的攻击案例来说,纯第三方二维码类应用软件即使被浏览器客户端恶意代码攻击,对用户造成的影响也很有限。而对用户造成较大影响的有两种情况:
⑴ 恶意代码直接攻击浏览器解释引擎,造成内存破坏类攻击,获得原生应用程序级别的任意代码执行甚至是提升权限。这种问题发生的概率要远远小于PC端浏览器遭受同类型攻击的概率。 主要原因是:大多数攻击程序是需要一定“行数”的代码组成的,而二维码的承载数据能力又是受限制于图片编码的容量极限的。简单理解就是:复杂攻击需要更多行数的代码,较少行数的代码只能实现较简单的“攻击”,二维码由于自身设计的“缺陷”,无法提供恶意代码存储所必要的足够空间,故攻击想象空间和影响效果有限。
⑵update: CVE -CVE-2013-4710 是目前被利用最广泛、效果最好(基于这个漏洞利用的恶意代码可以执行任意Java方法)的针对安卓手机平台的网页“挂马”漏洞,那么有什么危害呢?简单来说, 如果扫码软件有root权限,那么恶意代码也可以获得root权限。如果扫码软件可以访问你的通讯录,恶意代码也可以。 总之,借助这个漏洞扫码软件扫一下就被安装上恶意软件、扣费程序并不是痴人说梦了。
第三种是自定义的二维码应用。虽然二维码本身承载的其实就只是普通文本数据(数字、字符等),但有些软件给这些数据定义了一些自己的解析规则,目的是实现扫码后自动XXX或自动YYY。坏就坏在这个自动化的过程,给了数据一秒变病毒的机会。如何理解?参考Web安全里的SQL注入、XSS等,就是最典型的数据一秒变病毒的参考案例。
上面3类“病毒”,第一种为需要用户交互才能得逞的病毒,后两种无需用户交互即可实现“感染”。当然,目前前者的攻击方式较为常见,后两者攻击易得手但造成的影响多是有限。
看完了这些,还敢随便扫一扫吗?
编辑也在这里贴心地为大家准备了防被骗技能,
技能一:莫要贪便宜轻易扫一扫。
技能二:银行卡只留两毛钱。
以上,完毕。
参考链接:
http://www.cnbeta.com/articles/tech/655159.htm
https://www.zhihu.com/question/20834260/answer/16354900?utm_medium=social&utm_source=wechat_session
免责声明: 凡标注转载/编译字样内容并非本站原创,转载目的在于传递更多信息,并不代表本网赞同其观点和对其真实性负责。如果你觉得本文好,欢迎推荐给朋友阅读;本文链接: https://m.nndssk.com/dngz/351672SGGuAW.html。