揭秘:海康威视的“棱镜门”不是弱密码问题
番茄系统家园 · 2022-03-09 07:11:35
编者按: 本文首发于微信公众账号凯奇哥,已获授权转载。
通俗的讲:只要知道海康威视相关设备的IP地址,用任意电脑执行一小段攻击脚本,就可以完全让其瘫痪,或者将其接管,甚至让你在其设备上畅所欲为。这三个漏洞与海康威视解释的弱密码原因没有任何关系。
而自此事曝光一直到江苏电文被传出,海康才于15年2月28日在官方微信发布 《海康威视针对“设备安全”的说明》,而且把问题归结于用户密码管理不当造成,解释这几个漏洞是因为设备登录密码太简单导致黑客登录攻击。
为了说明此解释有多么弱爆,笔者亲自用海康设备做了验证。通过实际测试,简单的攻击脚本就可以使其设备服务down机。如果攻击者通过脚本进行循环攻击,那该设备即便重启,也无法恢复服务。
实际测试结果如下:
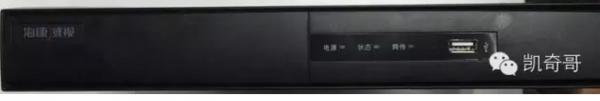
1、海康DVR设备(2014年最新款,型号:HIK/DS-7804HGH-SNH/-AF-DVR-II-A/4-1):
DVR V3.0.4 Build140923:
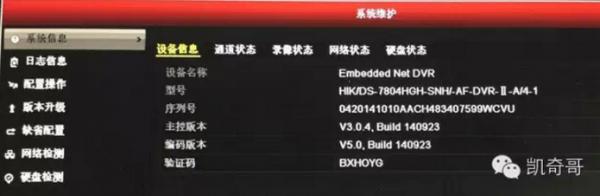
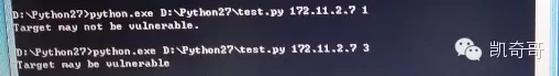
经过测试,海康的DVR最新款2个漏洞中招:

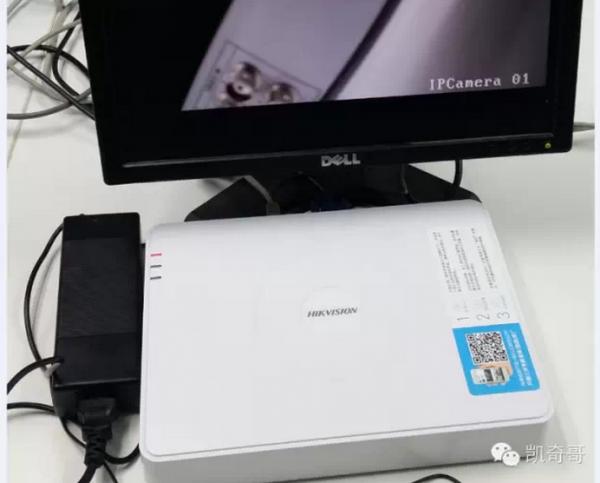
2、海康NVR设备(2014年最新款,型号:DS-7108N-SN/P):
NVR设备版本信息:
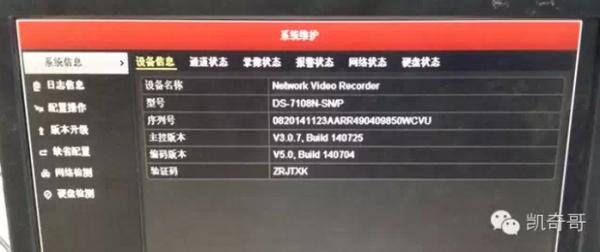
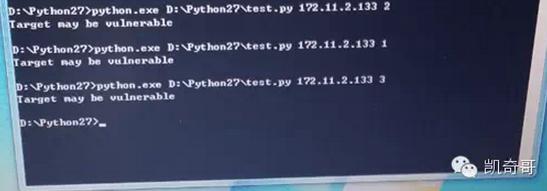
经过测试,海康的NVR最新款3个漏洞全部中招:
真正的原因分析:
整个攻击过程根本不涉及被攻击对象的密码口令,从何谈口令是简单还复杂!这三个漏洞都是由于海康威视监控设备对RTSP(实时流传输协议)请求处理不当导致的高危级别的缓冲区溢出漏洞。通过该漏洞,攻击者可以对设备进行DoS(拒绝服务)攻击,导致监控设备的视频流异常,更严重的是,当攻击者通过该漏洞植入代码时,甚至可能直接获取设备的最高权限,从而完全控制其在网络上服务的监控设备,过去好莱坞大片中的很多犯罪场景就可以变成现实了……
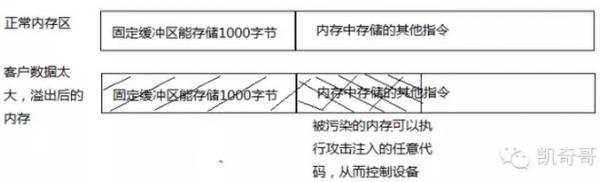
如果你还想了解更专业的,耐心听小编来解释计算机执行指令的机制。计算机执行的指令都在内存中,本次爆出的3个漏洞都因海康威视监控设备在处理RTSP请求时,使用了固定的内存缓冲区(往往是固定长度的数组)来接收用户输入,从而当用户发送一个超过其可存储长度的数据来请求时,请求数据覆盖了固定数组以外的内存空间,最终导致服务端缓冲区溢出。因为是溢出的内存空间被覆盖,因此当覆盖的部分是攻击者写的恶意代码时,恶意代码就可以通过溢出来改变服务端的程序执行流程,从而执行任意代码来操控设备。示意图如下:
涉及的海康设备范围:
打开了554端口(RTSP实时流媒体协议)的所有海康设备。
三个漏洞的描述:
CVE-2014-4878:根据报告描述,其漏洞成因是在Hikvision的监控设备处理RTSP请求时,使用了固定的缓冲区接受body,当攻击者发送一个较大的body时,可能会产生溢出,致使服务crash等。
CVE-2014-4879:RTSP对请求头的处理同样也使用了固定大小的缓冲区,攻击者可以构造一个足够长的头部来填满缓冲区,产生溢出。
CVE-2014-4880:RTSP在对事务对基础认证头进行处理的时候,同样由于使用了固定的缓冲区,导致攻击者可通过构造来进行溢出,甚至执行任意命令。
RTSP具体信息都可以查看RFC描述:http://www.ietf.org/rfc/rfc2326.txt
免责声明: 凡标注转载/编译字样内容并非本站原创,转载目的在于传递更多信息,并不代表本网赞同其观点和对其真实性负责。如果你觉得本文好,欢迎推荐给朋友阅读;本文链接: https://m.nndssk.com/dngz/350608nQhzYk.html。